Security Advisories
50 vulnerability disclosures and CVE writeups. Filter from the sidebar, or change the ordering below.
 High
CVE Reserved
Tab Hijacking in Todoist for Chrome: One postMessage to Anywhere
—
CVSS
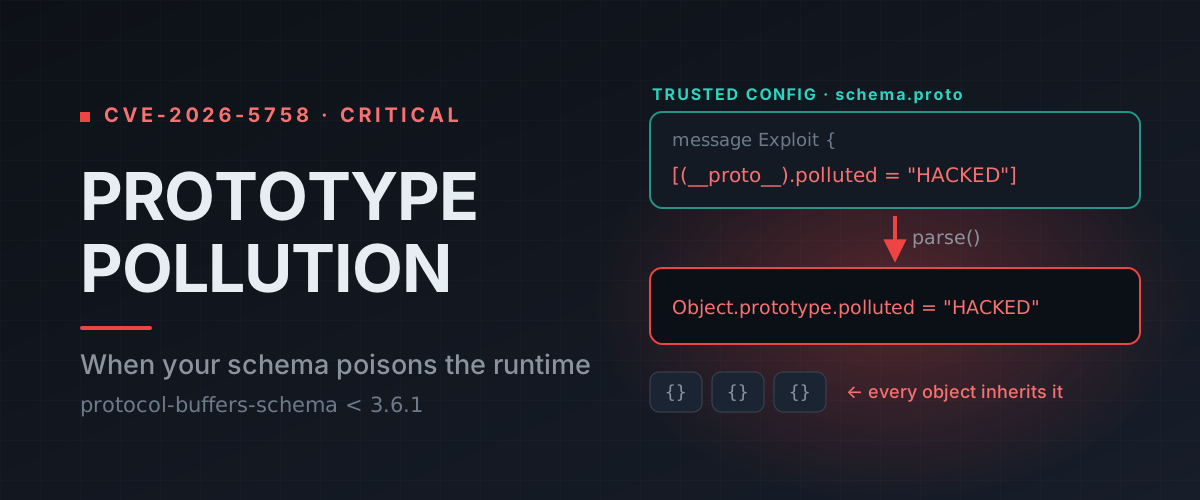 Critical
CVE-2026-5758
Prototype Pollution via .proto: When Your Schema Poisons the Runtime
—
CVSS
 Critical
CVE-2026-2265
Replican't: When Deserialization Starts Writing Your Script
—
CVSS
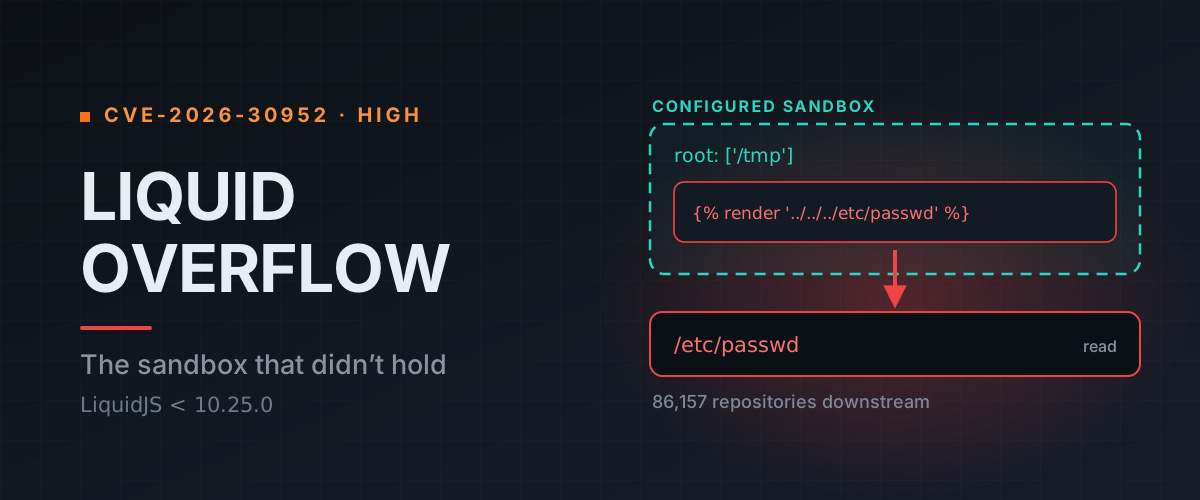 High
CVE-2026-30952
LiquidOverflow — How a Template Engine Exposed 86,000 Repositories to Arbitrary File Read
8.7
CVSS
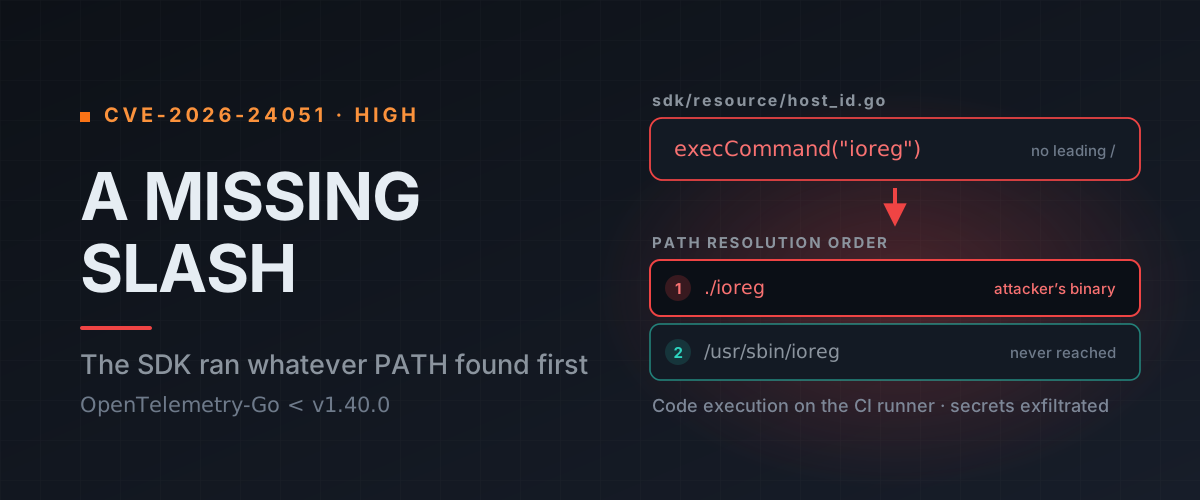 High
CVE-2026-24051
i0Regret: Breaking the Chain — How a Missing Slash Led to Arbitrary Code Execution
8.8
CVSS
 Medium
CVE-2025-46389
Unverified Password Change
6.5
CVSS
 Medium
CVE-2025-46388
IDOR Exposing User Configurations and Pin Codes
4.3
CVSS
 High
CVE-2025-46390
User Enumeration via Registration Response Discrepancy
7.5
CVSS
 Medium
CVE-2025-46391
Session Token Exposed in URL
6.5
CVSS
 High
CVE-2025-46387
Privilege Escalation to Admin via Response Manipulation
8.8
CVSS
 High
CVE-2025-46386
Account Takeover via IDOR Pin Code Exposure
8.8
CVSS
 Medium
CVE-2025-23182
User Enumeration via Password Reset
4.3
CVSS
 Medium
CVE-2025-23183
Open Redirect via Referer Header Manipulation
6.1
CVSS
 High
CVE-2024-47921
Weak Crypto in Smadar SPS
8.4
CVSS
 High
CVE-2024-47917
Cross-Site Scripting (XSS)
7.5
CVSS
 High
CVE-2024-45253
Path Traversal via GET Request
7.5
CVSS
 Medium
CVE-2024-45247
Open Redirect via returnUrl Parameter
TBD
CVSS
 Critical
CVE-2024-45251 / CVE-2024-45252
They Fixed It. We Broke It Again.
9.8
CVSS
 High
CVE-2024-42343
User Enumeration via Login Response Discrepancy
7.5
CVSS
 Medium
CVE-2024-42341
Open Redirect via AUTH_url Parameter
6.1
CVSS
 Medium
CVE-2024-42342
Host Header Override via HTTP Request Smuggling
4.3
CVSS
 Medium
CVE-2024-42338
Full User List Exposure via Search Filter Bypass
4.3
CVSS
 High
CVE-2024-42340
Privilege Escalation via Client-Side Response Manipulation
8.3
CVSS
 Medium
CVE-2024-42339
IDOR Exposing Other Users' Rules and Configurations
4.3
CVSS
 Medium
CVE-2024-42337
Exposure of Complete Client List to Any User
6.5
CVSS
 Medium
CVE-2024-41694
Exposure of Complete User List
5.3
CVSS
 High
CVE-2024-41695
Unauthenticated Local File Inclusion via Base64 Encoded Path
7.5
CVSS
 Critical
CVE-2023-42495
Command Injection via Login Username Field
9.8
CVSS
 Medium
CVE-2023-37217
User Enumeration via Account Lockout Behavior
5.3
CVSS
 High
CVE-2023-37218
Local File Inclusion via fileName Parameter
7.5
CVSS
 Medium
CVE-2023-31186
User Enumeration via Registration
5.3
CVSS
 Medium
CVE-2023-32218
Open Redirect via rd Parameter
6.1
CVSS
 Medium
CVE-2023-31187
Credentials Exposed in Developer Tools
6.5
CVSS
 Medium
CVE-2023-23458
Full Credential Exposure Leading to Account Takeover
6.5
CVSS
 High
CVE-2023-23466
Unverified Password Change
7.5
CVSS
 High
CVE-2023-23467
Reflected XSS in Multiple Parameters
8.1
CVSS
 High
CVE-2023-23464
Flash Cross-Domain Policy Misconfiguration
8.1
CVSS
 Critical
CVE-2023-23465
Cross-Site Request Forgery (CSRF)
9.1
CVSS
 Medium
CVE-2022-39181
Reflected Cross-Site Scripting (XSS)
TBD
CVSS
 Critical
CVE-2022-36787
SQL Injection via DocNumber Parameter
9.8
CVSS
 Medium
CVE-2022-39178
Internal Server IP Disclosure
5.3
CVSS
 Critical
CVE-2022-36784
Grounded by Default — How Default Credentials Gave Us Root on Military Drone Comms
9.8
CVSS
 Medium
CVE-2022-36778
Blind Stored XSS via Document Comments
6.5
CVSS
 High
CVE-2022-23169
Error-Based SQL Injection
7.2
CVSS
 Critical
CVE-2022-23168
SQL Injection Authentication Bypass
9.8
CVSS
 Critical
CVE-2022-23167
Local File Inclusion
9.8
CVSS
 Medium
CVE-2022-22797
Open Redirect via redirectURL Parameter
6.1
CVSS
 Critical
CVE-2022-22796
Unauthenticated Account Takeover via Setup Wizard Abuse
9.8
CVSS
 Medium
CVE-2022-22791
Blind Stored XSS via Nickname Field
6.1
CVSS
 Medium
CVE-2021-36720
Reflected XSS via url Parameter
6.1
CVSS
No advisories match these filters.